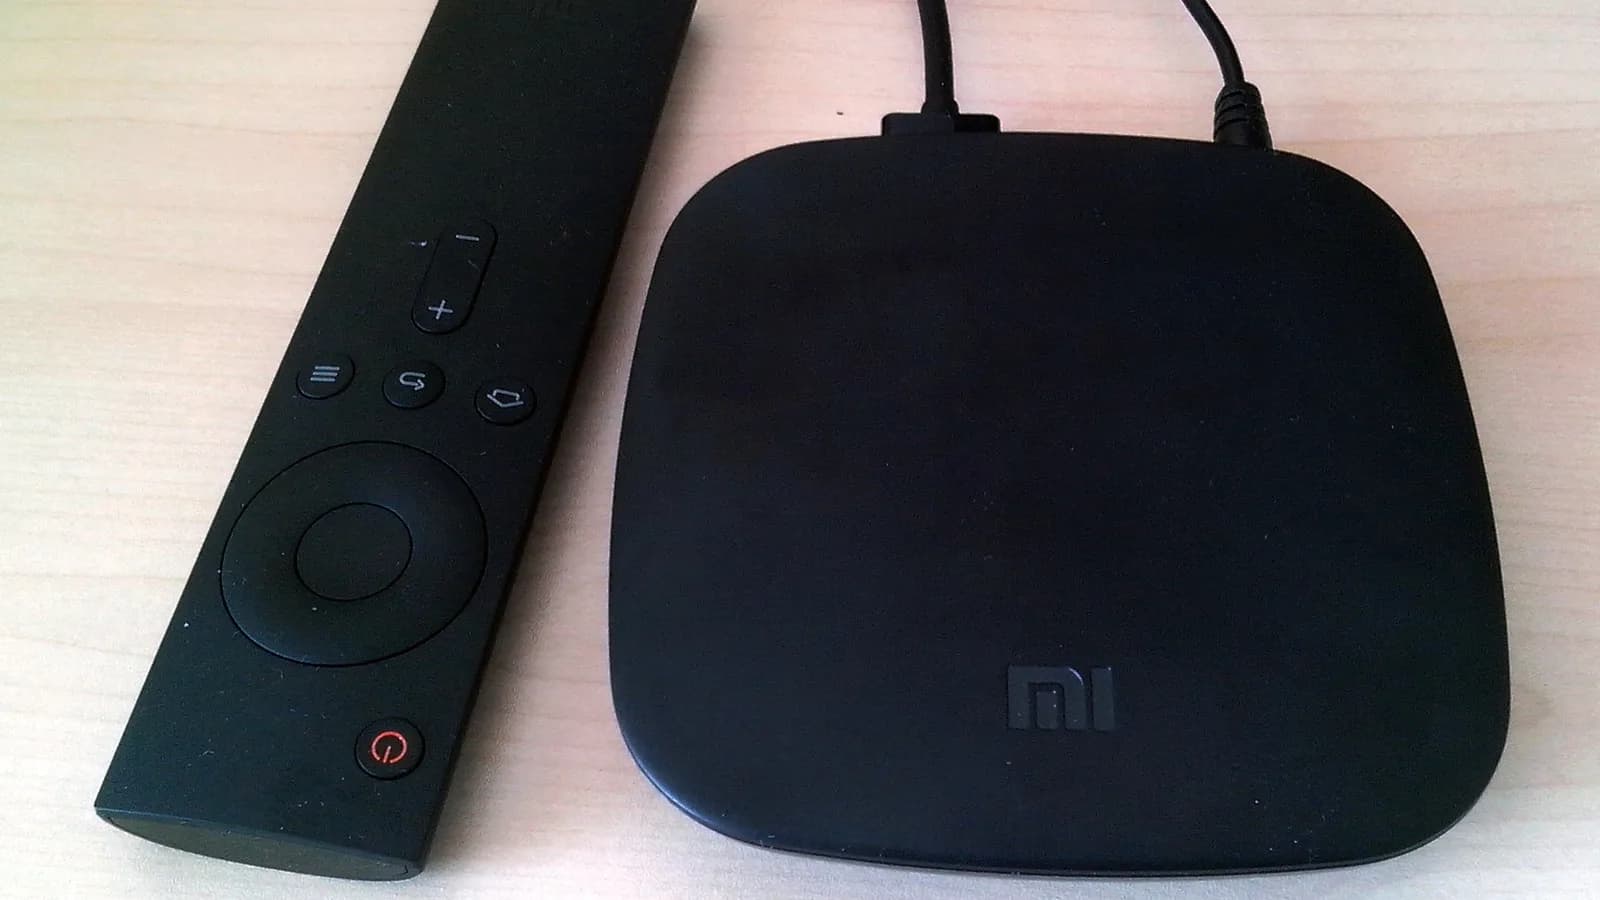
O Google encerrou a parceria com a fabricante chinesa Videostrong depois de descobrir que mais de 1,3 milhão de TV boxes Android vendidos pela empresa vieram com um malware embutido de fábrica. A companhia derrubou os servidores usados pela rede criminosa.
Entre as marcas afetadas está a Mecool, subsidiária da Videostrong. O malware foi batizado de XCPE pelos pesquisadores do Google Threat Intelligence Group.
Segundo a empresa, ele funciona como uma porta dos fundos que transforma o aparelho em parte de uma rede controlada remotamente por criminosos. Há casos distribuídos em mais de 200 países, incluindo o Brasil.
O que os criminosos faziam com os aparelhos infectados
Os TV boxes contaminados serviam de proxy residencial, repassando tráfego fraudulento pela conexão de internet das vítimas para esconder a origem de outros crimes. A rede também simulava cliques em anúncios para gerar pagamentos indevidos a terceiros.
Segundo o Google, os aparelhos ainda podiam capturar tela e coletar dados de contas dos usuários. Também instalavam outros programas maliciosos sem o conhecimento de quem comprou o produto.
A ação contou com apoio da Agência Nacional de Polícia do Japão e das empresas de segurança Lumen, HUMAN Security, Plume, Synthient e TrendAI.
Publicidade
Como o código ficava embutido no firmware do aparelho, restaurar o TV box para as configurações de fábrica não removia a infecção. O Google diz ter neutralizado a infraestrutura de comando usada pelos criminosos.
O que fazer se você tem um TV box em casa
Quem usa um TV box deve verificar se o aparelho tem o selo de homologação da Anatel. Vale manter o sistema atualizado, com o Google Play Protect ativado.
É um problema recorrente no Brasil. Em junho, a Justiça condenou donos de uma rede de TV box pirata a até 9 anos de prisão, em outro esquema envolvendo esses aparelhos.
O caso se soma a outras ações do Google contra fraude digital no país. Em setembro, a empresa anunciou que vai bloquear aplicativos não verificados no Android no Brasil.
Meses antes, um golpe diferente já havia trocado QR Codes do Pix em 90 lojas virtuais brasileiras.