Por 24 dias, o sistema nacional que reúne mandados de prisão do Brasil mostrou dados falsos sobre um réu foragido acusado de matar a companheira. A fraude usou o login de uma juíza gaúcha para apagar seu nome verdadeiro do cadastro.
Descoberta em setembro, a fraude atingiu Alex Leandro Bispo dos Santos, apontado pela polícia como o "Escorpião do PCC".
O caso expõe uma falha que já havia atingido nomes ainda mais visíveis: em janeiro, a mesma brecha gerou mandados de prisão falsos contra o presidente Lula e o ministro do STF Alexandre de Moraes.
Como a fraude apagou o mandado de Alex
Em 23 de agosto, o Registro Judiciário Individual de Alex no Banco Nacional de Monitoramento de Prisões (BNMP) foi alterado para constar o nome e o CPF de outra pessoa. Consultas policiais deixaram de apontar seu mandado de prisão em aberto.
A alteração foi feita pelo perfil da juíza titular da Vara Judicial da Comarca de Planalto, no Rio Grande do Sul. A unidade judicial gaúcha informou ao Tribunal de Justiça de São Paulo (TJ-SP) que a senha da magistrada havia sido comprometida por terceiros.
A juíza não é suspeita de nada: o problema foi o próprio sistema aceitar, sem verificação adicional, uma sessão aberta com login de qualquer magistrado do país para mexer no cadastro de qualquer réu, em qualquer estado.
O Ministério Público de São Paulo (MP-SP) só identificou a inconsistência em 16 de setembro. No dia seguinte, o TJ-SP restaurou os dados originais de Alex, com o mandado de prisão pendente novamente visível no sistema.
Por que não é a primeira vez
Em janeiro de 2026, o Conselho Nacional de Justiça (CNJ) já havia confirmado outro episódio parecido: credenciais roubadas de usuários do Judiciário foram usadas para lançar mandados de prisão falsos contra Lula e Moraes no mesmo banco de dados.
Na ocasião, o CNJ negou falha institucional. "Não houve invasão, violação ou comprometimento dos sistemas institucionais", disse o órgão em nota, atribuindo o problema a "uso indevido de acesso obtido de forma ilícita".
Oito meses depois, o mesmo tipo de fraude voltou a funcionar, desta vez para apagar, e não criar, um mandado de prisão. Sobre o caso de Alex, o CNJ e o TJ-SP responderam da mesma forma: os dois órgãos afirmaram que não comentam casos específicos.
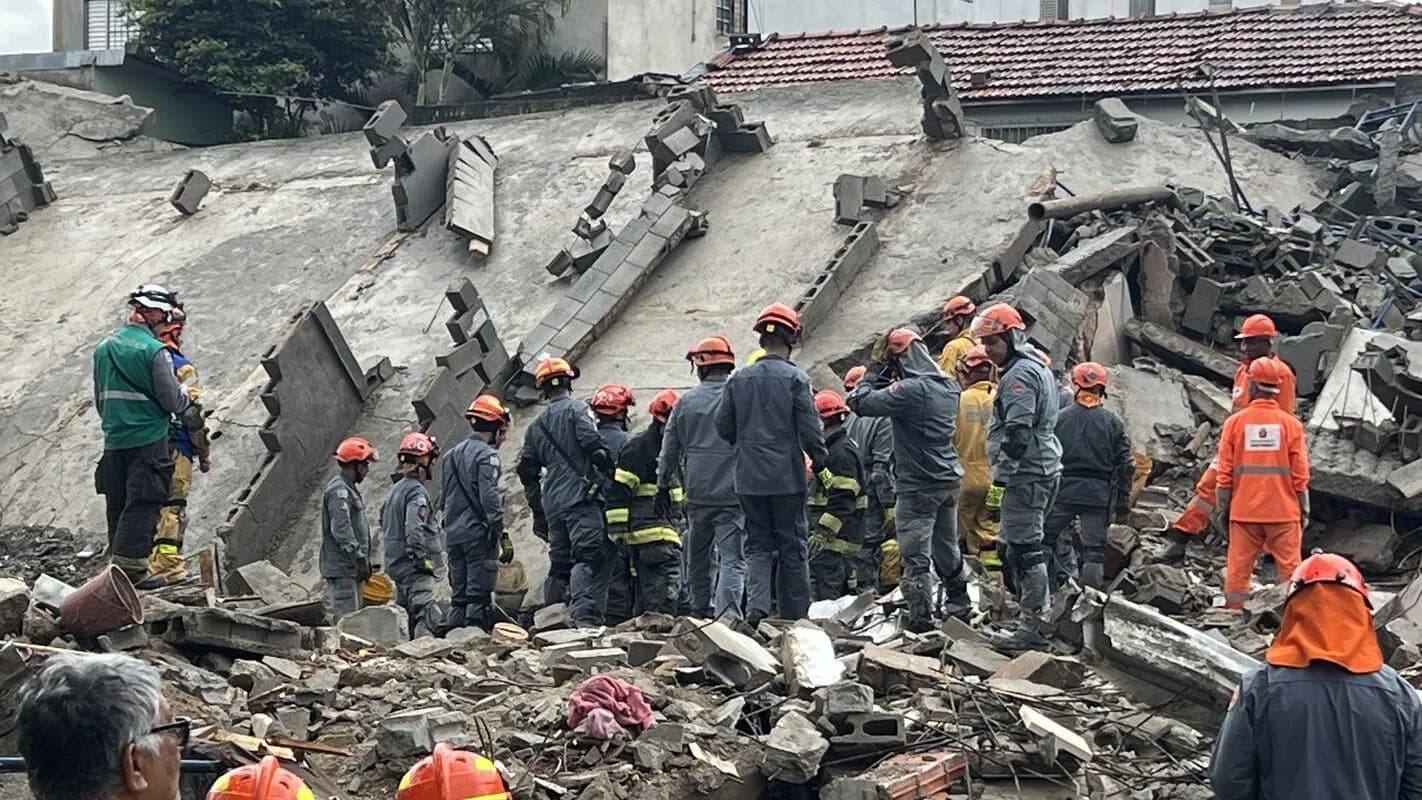
Alex, 40 anos, é réu pela morte de Maria Katiane Gomes da Silva, 25 anos, ocorrida na madrugada de 29 de novembro de 2025, em um prédio na Zona Sul de São Paulo.
Segundo o Ministério Público, ele teria jogado a vítima pela janela do apartamento onde os dois moravam. A promotoria pede a condenação de Alex e uma indenização mínima de R$ 500 mil à família da vítima.
A defesa do réu alega inocência e argumenta que Maria Katiane teria cometido suicídio.
Alex também é apontado pela polícia como integrante do PCC, a mesma facção citada em outras investigações recentes em São Paulo.
Em áudio citado pelo MP-SP no processo, ele diz: "Tenho escorpião do PCC, não devo satisfação". Em interrogatório, negou envolvimento com o crime organizado.
Ele havia sido solto no início de agosto, por decisão de liberdade provisória. O MP-SP recorreu e a prisão preventiva foi restabelecida, mas Alex não se apresentou às autoridades e segue foragido.
O BNMP é o mesmo sistema que hoje mostra, por exemplo, quais candidatos às eleições de 2026 têm mandado de prisão em aberto, o que dá a dimensão de quantas consultas públicas dependem da integridade desse cadastro único.
O ponto em aberto
O CNJ atribuiu o episódio de janeiro a credenciais roubadas, não a uma falha do sistema, e repetiu a mesma explicação em setembro. Duas fraudes em oito meses, usando o mesmo tipo de acesso, deixam uma pergunta sem resposta pública.
O que muda no BNMP para que uma terceira credencial roubada não abra a mesma porta outra vez?