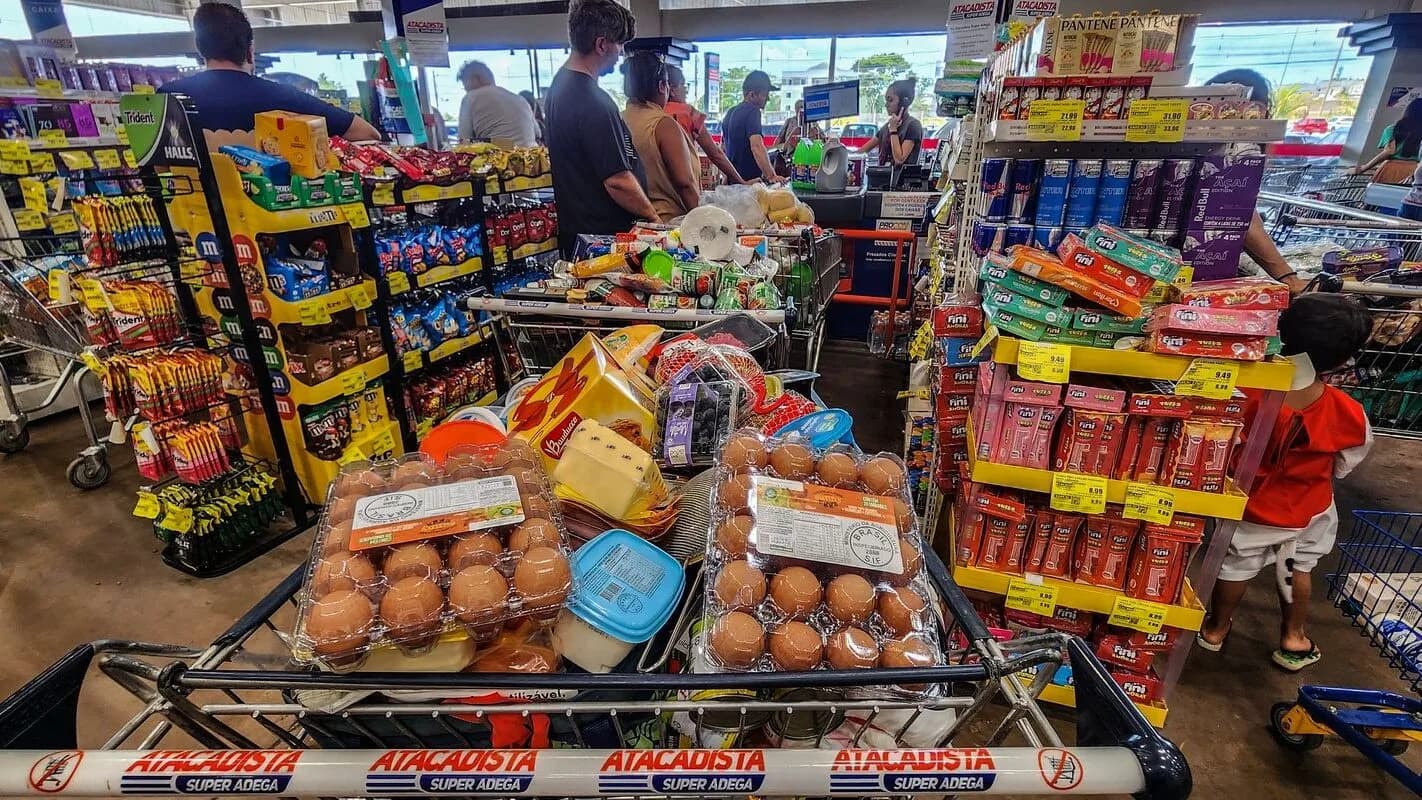
A França acusou a Guarda Revolucionária do Irã de hackear a refrigeração de supermercados em outubro, provocando incêndios e prejuízo de dezenas de milhões de euros. Especialistas avaliam que um ataque semelhante poderia custar até R$ 800 milhões ao varejo brasileiro.
O ministro das Relações Exteriores da França, Jean-Noël Barrot, convocou o embaixador iraniano e classificou o episódio como "um ataque de escala e agressividade sem precedentes". O Irã não respondeu às acusações.
Como o ataque aconteceu na França
Em 11 de outubro, hackers assumiram o controle remoto do software que regula a temperatura de refrigeradores em mais de 500 supermercados, segundo a polícia francesa. Entre as redes atingidas estão Carrefour, Monoprix e E.Leclerc.
O alvo foi um sistema da empresa dinamarquesa Danfoss, usado para gerenciar a refrigeração à distância. Em algumas lojas, a temperatura chegou a 50°C durante a noite, e equipamentos obsoletos ou com firmware desatualizado facilitaram a invasão.
A Procuradoria de Paris atribuiu o ataque ao Irã a partir do idioma usado nas operações e de endereços de IP rastreados até o país.
Uma segunda onda, já em novembro, atingiu mais de 100 lojas na Bélgica, em Luxemburgo, na Suécia, na Irlanda, nos Países Baixos, na Estônia e na Finlândia.
Quanto um ataque assim custaria ao Brasil
Especialistas brasileiros consultados pela imprensa estimam que cerca de 2.700 supermercados no país estariam potencialmente vulneráveis ao mesmo tipo de invasão. A conta parte de uma perda de R$ 150 mil por loja numa primeira onda, chegando a até R$ 800 milhões numa segunda onda.
Publicidade
As vulnerabilidades apontadas são as mesmas da França: sistemas embarcados desatualizados, senhas fracas e falhas que já expuseram dados de empresas brasileiras. Não há registro público de um ataque equivalente no Brasil até agora.
Casos como o golpe de hackers brasileiros contra um banco ligado ao Pix mostram que a infraestrutura conectada do país já é alvo frequente, mesmo sem um caso de refrigeração registrado.
O ponto em aberto
O episódio francês é o quinto ataque de sabotagem digital atribuído ao Irã desde fevereiro, atrás do sistema de transporte de Los Angeles, de estações de tratamento de água dos EUA e de navios com destino ao território americano.
O Brasil não integra esse conflito diretamente, mas depende dos mesmos fornecedores e softwares de refrigeração usados na Europa.
Um caso recente mostrou que o país já viveu falha semelhante em outro setor. A pergunta que fica é até que ponto a ausência de um ataque confirmado no varejo reflete proteção real ou apenas o fato de ninguém ter mirado o alvo ainda.